Newsy
|
Recenzje
7 października 2026
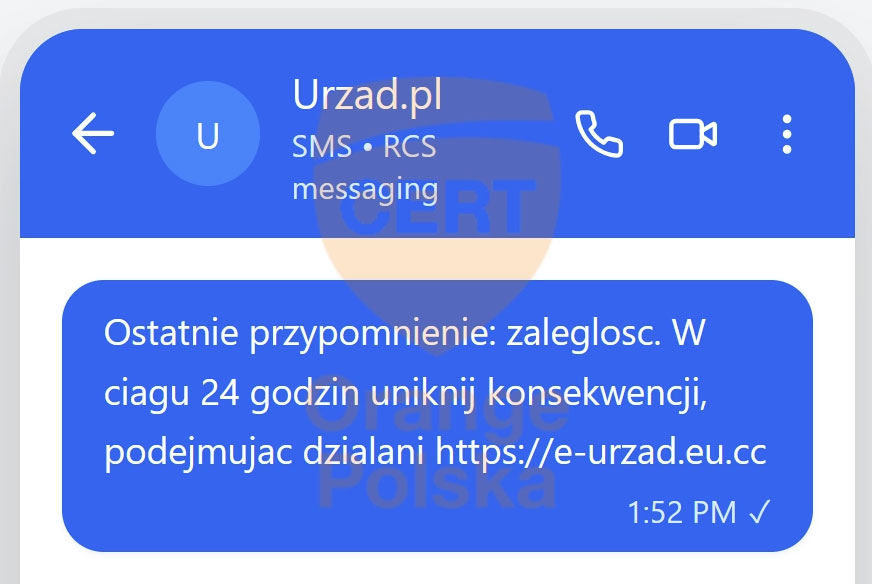
W SMS-ach informują o rzekomej zaległości podatkowej i sugerują, że brak reakcji może mieć konsekwencje. Link z wiadomości prowadzi do fałszywej strony, która ma wyłudzić dane do bankowości internetowej.
Wiadomości mogą przychodzić z nazw nadawcy takich jak „Urzad.pl”, „Urzad-pl”, „e-Urzad”, „e-Urzad.pl”, „Urzad”, „MyGOV” czy „TKINFO”. Oszuści mogą jednak korzystać również z innych nazw.
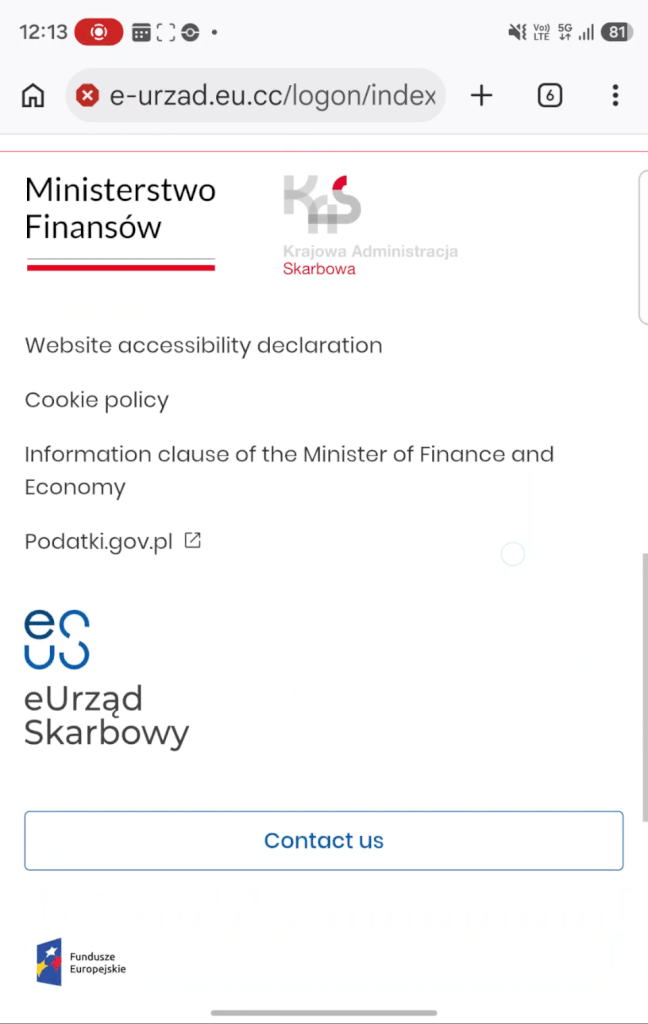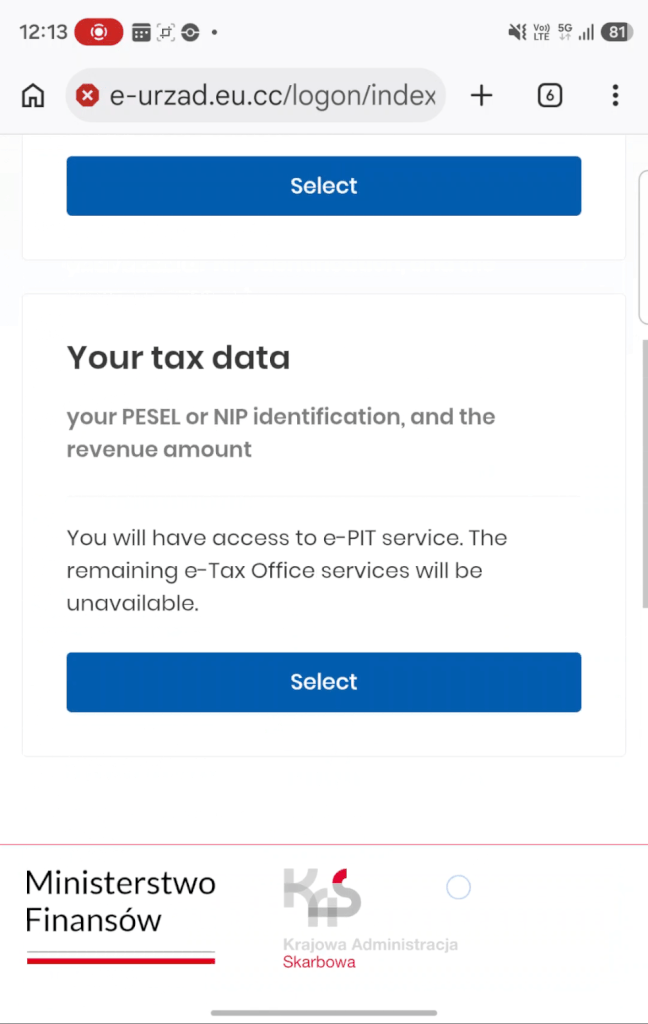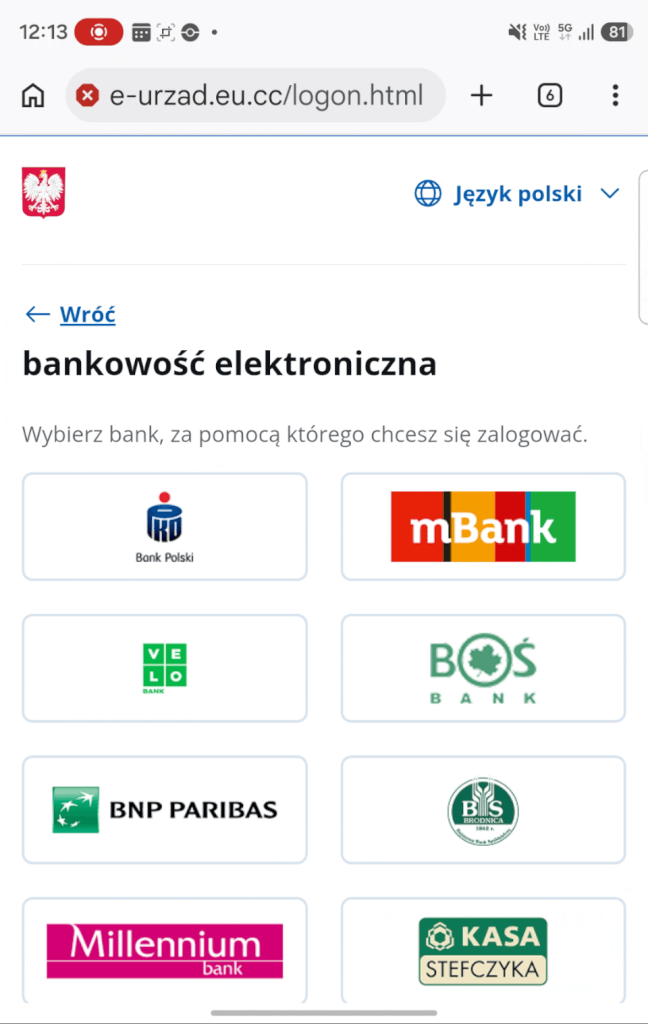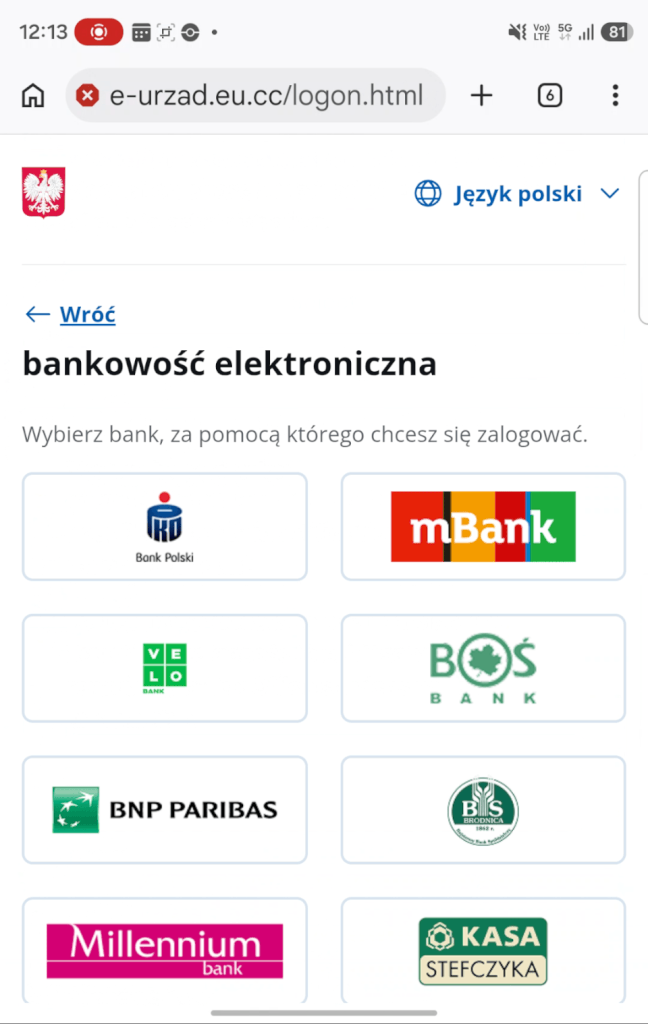
Po wejściu na stronę użytkownik widzi podrobiony serwis e-Urzędu Skarbowego. Witryna sugeruje, że można zalogować się różnymi metodami, ale każda z nich prowadzi do wyboru banku. Następnie przestępcy wyświetlają kopię strony wybranej instytucji i próbują zdobyć login oraz hasło. Mogą też nakłaniać ofiarę do zatwierdzenia logowania drugim składnikiem uwierzytelniania. W ten sposób uzyskują dostęp do konta i mogą wykraść zgromadzone na nim pieniądze.
Nazwa nadawcy widoczna przy SMS-ie nie potwierdza, że wiadomość pochodzi od urzędu. Warto sprawdzić adres strony, zanim poda się jakiekolwiek dane. W opisywanej kampanii link prowadzi do domeny eurzad.eu[.]cc, która nie należy do polskiej administracji. Oficjalne adresy witryn administracji państwowej w Polsce kończą się na gov.pl.
Nie należy klikać odruchowo w linki z wiadomości, szczególnie jeśli prowadzą do logowania. Podejrzenia powinna wzbudzić sytuacja, w której podczas logowania do usług podatkowych pojawia się prośba o wybór banku.
Jeśli ktoś podał dane logowania lub zatwierdził operację, powinien natychmiast skontaktować się ze swoim bankiem. W takiej sytuacji liczy się czas.