Newsy
|
Recenzje
7 października 2026
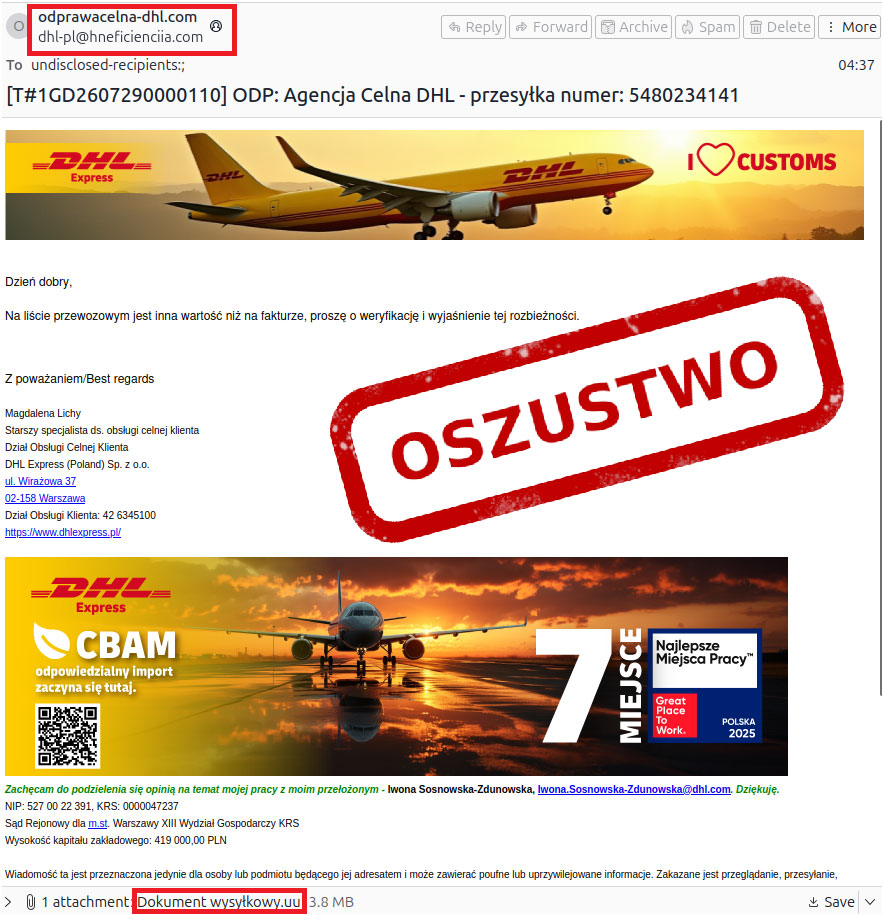
CERT Polska ostrzega przed kampanią, w której cyberprzestępcy podszywają się pod znane firmy kurierskie. W wiadomościach informują o rzekomych niezgodnościach między listem przewozowym a fakturą i proszą o sprawdzenie dokumentów.
Celem oszustów jest skłonienie odbiorcy do pobrania i otwarcia załącznika. Może on zawierać MassLogger — szkodliwe oprogramowanie przechwytujące dane wpisywane na klawiaturze, w tym loginy, hasła i inne informacje używane do uwierzytelniania.
CERT Polska radzi zachować ostrożność wobec nieoczekiwanych wiadomości o przesyłkach, fakturach i dokumentach przewozowych. Przed otwarciem załącznika warto sprawdzić adres nadawcy, a w razie wątpliwości skontaktować się z przewoźnikiem przez jego oficjalne kanały.
Podejrzane powinny być zwłaszcza pliki o rozszerzeniach takich jak .rar, .zip, .exe czy .js. Uwagę powinien zwrócić również mniej typowy format .uu, widoczny w przykładowej wiadomości.
Jeśli otrzymasz podobnego maila, nie otwieraj załącznika. Zgłoszenie można przesłać do CERT Polska przez formularz na stronie incydent.cert.pl. Do zgłaszania podejrzanych sytuacji służy także usługa „Bezpiecznie w sieci” w aplikacji mObywatel.