Najważniejsze
|
Newsy
4 września 2026
Gracze Counter-Strike 2 są celem zaawansowanej kampanii phishingowej, która zaczyna się od filmu na TikToku, a kończy na fałszywym ekranie logowania do Steam. Oszuści próbują przejąć nie tylko login i hasło, ale także kody dodatkowego uwierzytelniania. CERT Orange Polska ostrzega, że mechanizm może pozwolić na przejęcie konta nawet wtedy, gdy użytkownik korzysta ze Steam Guard.
Jak informuje CERT Orange Polska, analizowana kampania jest znacznie bardziej zaawansowana niż typowe strony wyłudzające dane logowania. Fałszywy serwis komunikuje się z atakującym w czasie rzeczywistym i dostosowuje kolejne etapy oszustwa do zabezpieczeń używanych na koncie ofiary.
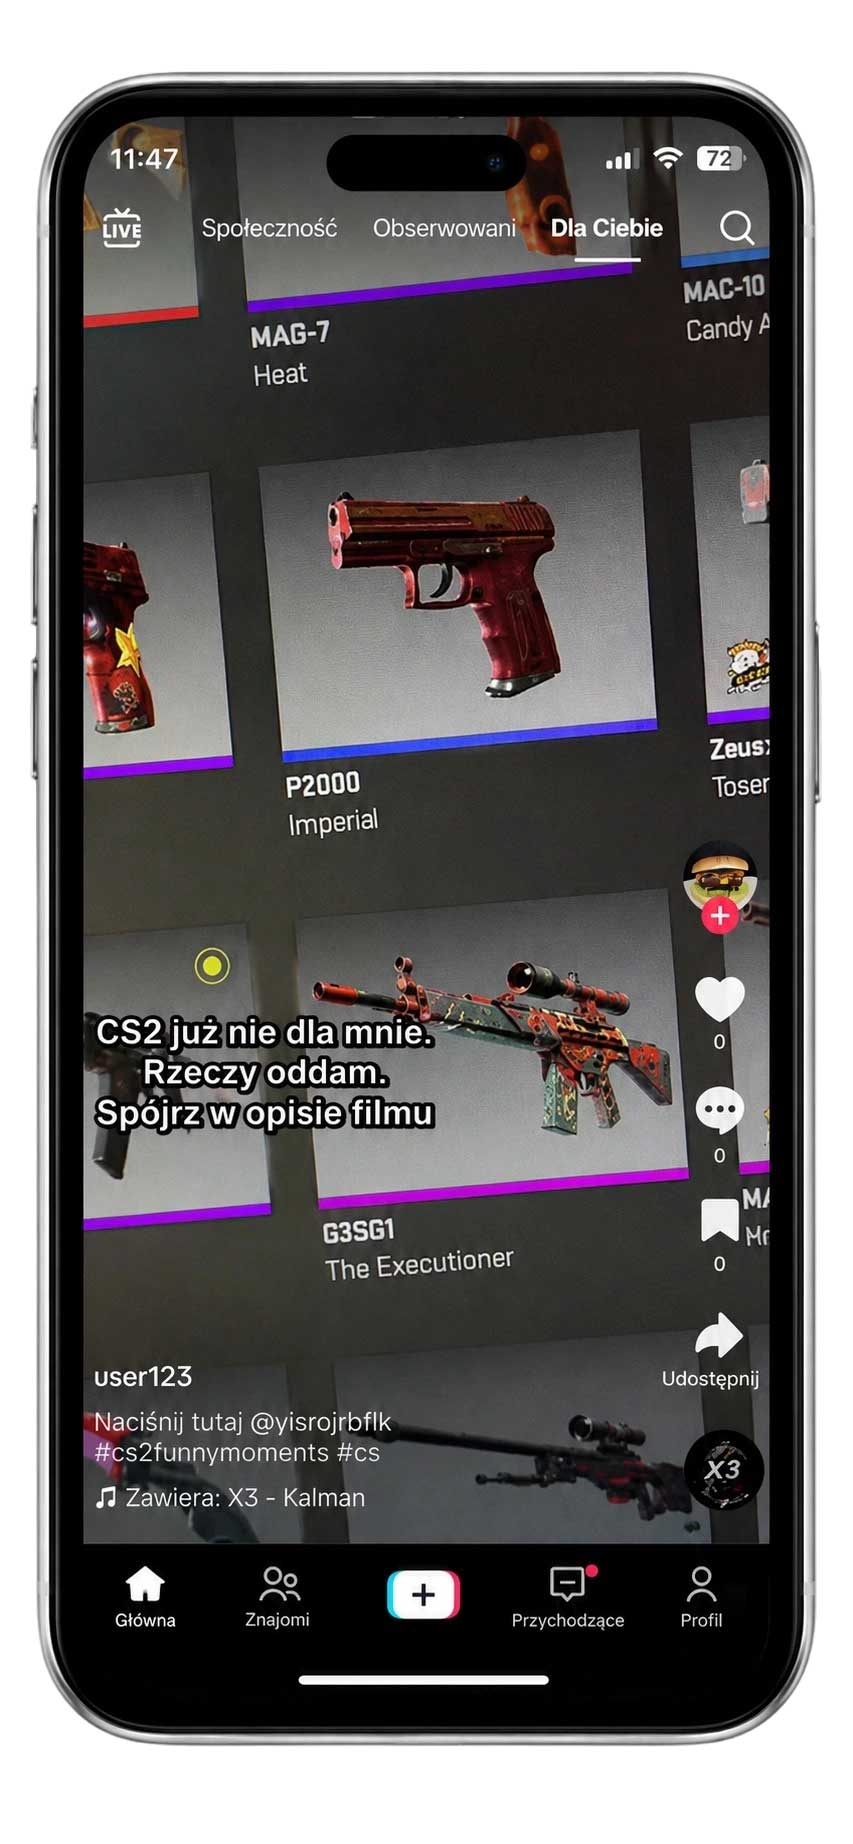
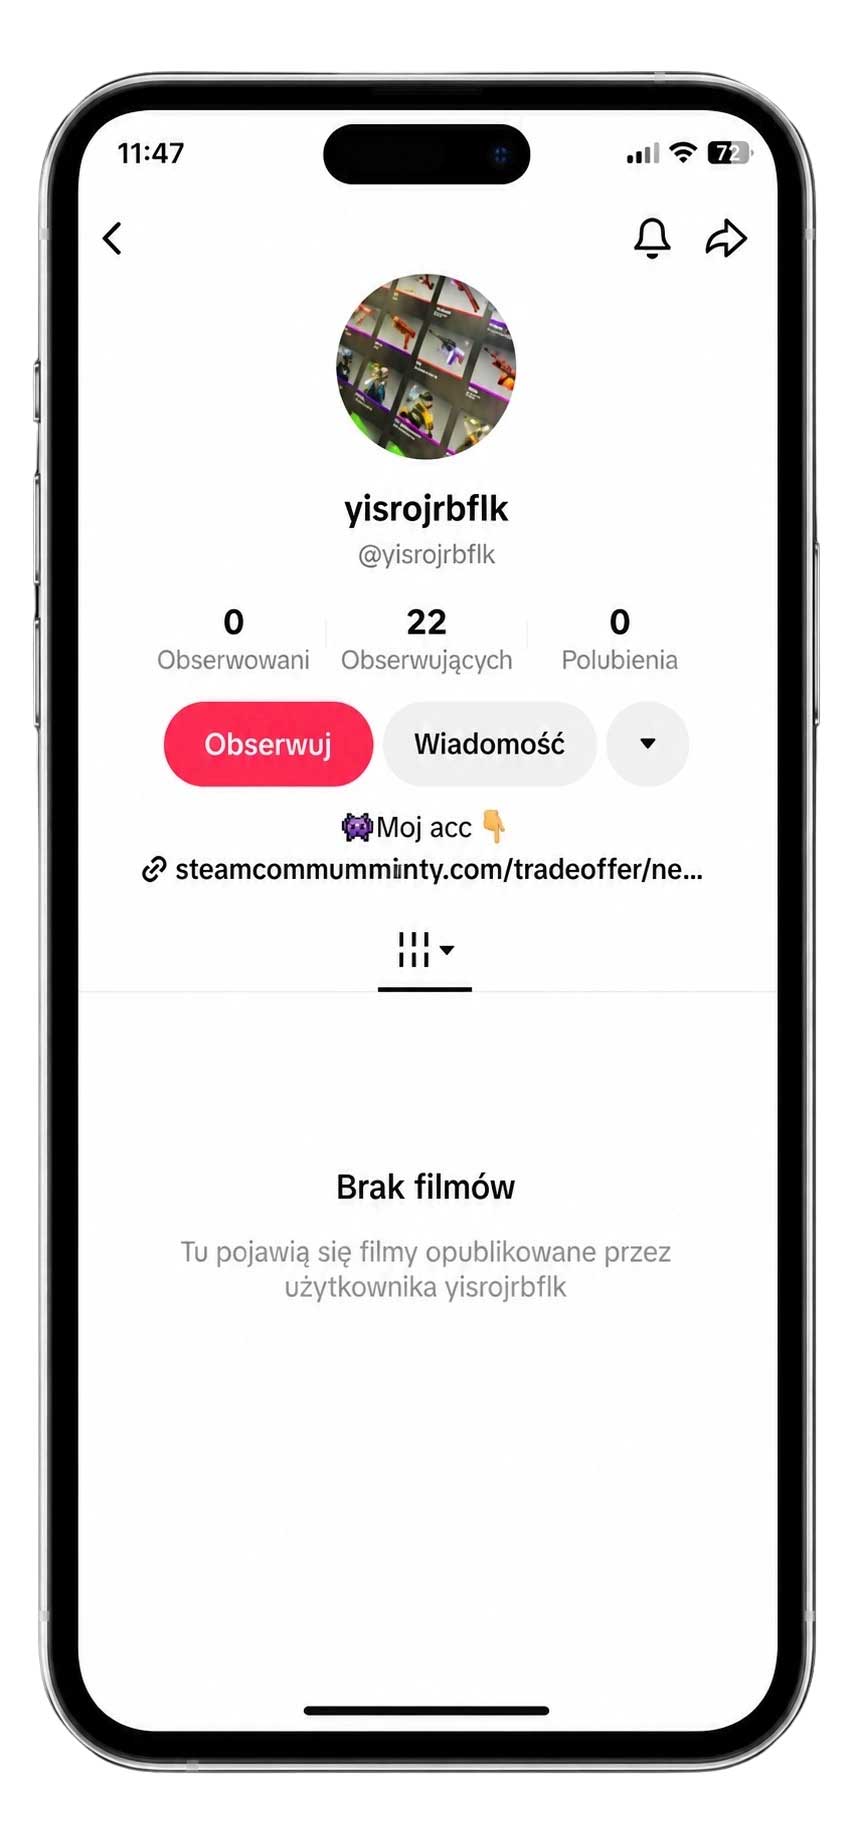
Pierwszym etapem kampanii są filmy publikowane na TikToku. Oszuści pokazują na nich przedmioty z CS2 i sugerują, że chcą je oddać, ponieważ kończą grę. Zainteresowany użytkownik jest kierowany na kolejny profil, w którego opisie znajduje się link prowadzący do strony phishingowej.
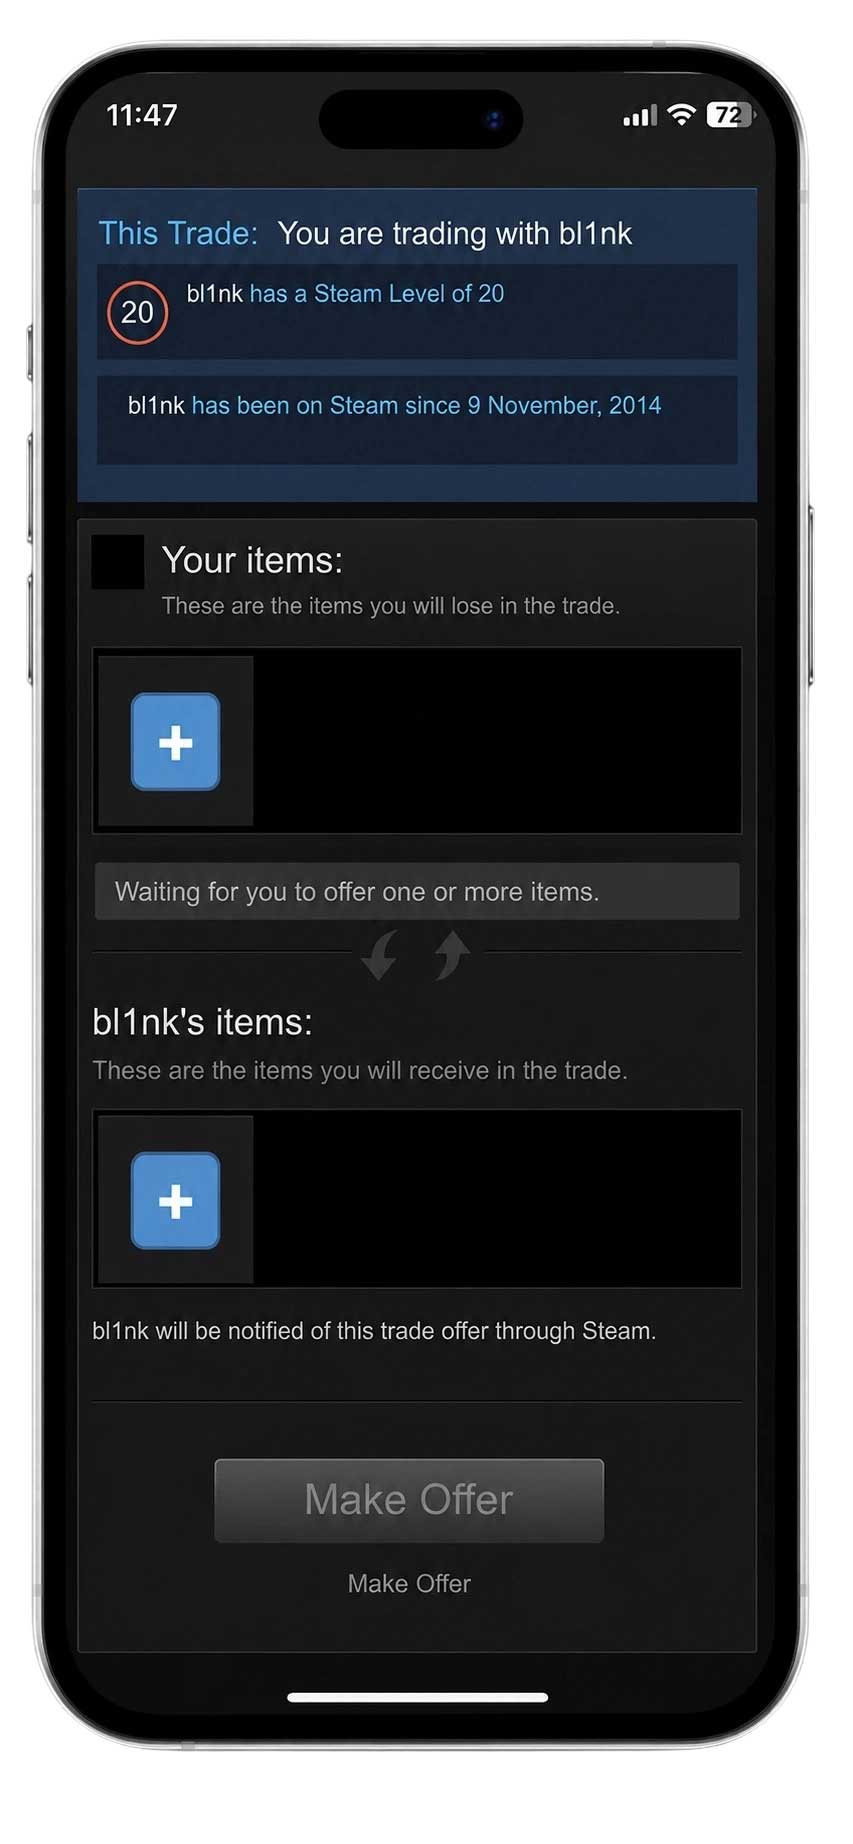
Na fałszywej stronie wyświetlany jest spreparowany ekran Steam Trade Offer. Serwis imituje mechanizm wymiany przedmiotów pomiędzy graczami i pokazuje m.in. poziom konta, datę jego rejestracji oraz listę dostępnych przedmiotów.
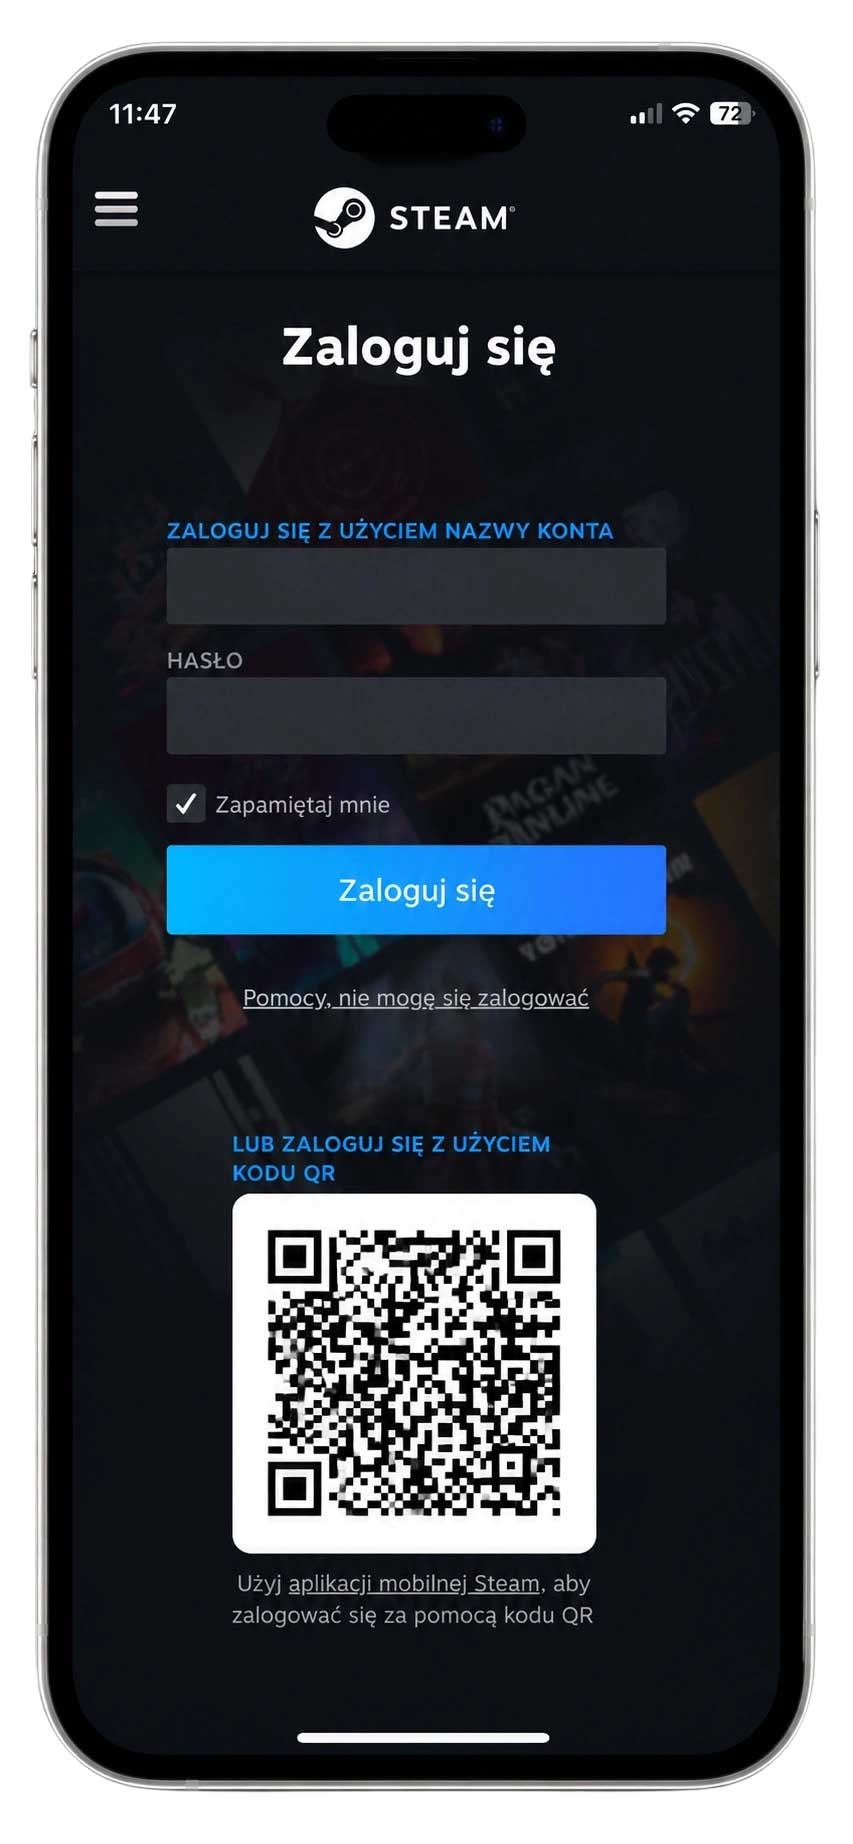
Dopiero później użytkownik trafia na fałszywy ekran logowania Steam. Oszuści korzystają z domeny bardzo podobnej do prawdziwego adresu platformy, wykorzystując trudną do zauważenia literówkę.
Według analizy CERT Orange Polska nie jest to zwykła statyczna kopia strony. Fałszywy serwis został przygotowany jako aplikacja w React i obsługuje 26 języków.
Mechanizm potrafi obsługiwać różne sposoby dodatkowej weryfikacji, w tym:
Po wpisaniu loginu i hasła dane są przekazywane atakującemu, który równolegle próbuje zalogować się na prawdziwe konto Steam. Fałszywa strona co kilka sekund sprawdza odpowiedź zaplecza i na tej podstawie wyświetla użytkownikowi odpowiedni ekran dodatkowego uwierzytelniania.
Jeżeli prawdziwy Steam zażąda kodu 2FA, taki sam komunikat pojawia się na stronie kontrolowanej przez cyberprzestępców. Po wpisaniu kodu jest on natychmiast przekazywany dalej.
System potrafi również rozpoznać błędny kod. CERT Orange Polska zwraca uwagę, że komunikaty o błędach odpowiadają wartościom zwracanym przez prawdziwe API Steam. Oznacza to, że fałszywa strona może na bieżąco reagować na przebieg rzeczywistego logowania.
Atak może także wyświetlić ekran informujący o oczekiwaniu na potwierdzenie logowania w telefonie. W tym czasie powiadomienie może zostać faktycznie wywołane przez próbę logowania wykonywaną przez oszusta.
Według CERT Orange Polska mechanizm może zbierać:
Twórcy kampanii zastosowali również mechanizmy utrudniające badanie fałszywej strony. Serwis próbuje wykrywać otwarcie narzędzi deweloperskich w przeglądarce oraz obecność narzędzi służących do analizy kodu.
Po wykryciu takiej aktywności strona może usunąć swoją zawartość i przekierować użytkownika do Google. Blokowane są również m.in. menu kontekstowe, zaznaczanie tekstu oraz kopiowanie i wklejanie.
CERT Orange Polska zaleca przede wszystkim dokładne sprawdzanie adresu strony przed wpisaniem danych logowania. Szczególnie niebezpieczne są domeny różniące się od prawdziwych adresów pojedynczymi literami.
Włączenie Steam Guard nadal zwiększa bezpieczeństwo konta, ale nie chroni przed sytuacją, w której użytkownik sam wpisze kod uwierzytelniający na stronie kontrolowanej przez oszustów.
Podejrzane strony można zgłaszać do CERT Orange Polska. Eksperci zalecają również stosowanie unikalnych i bezpiecznych haseł do kont internetowych.