Najważniejsze
|
Newsy
|
Recenzje
28 września 2026
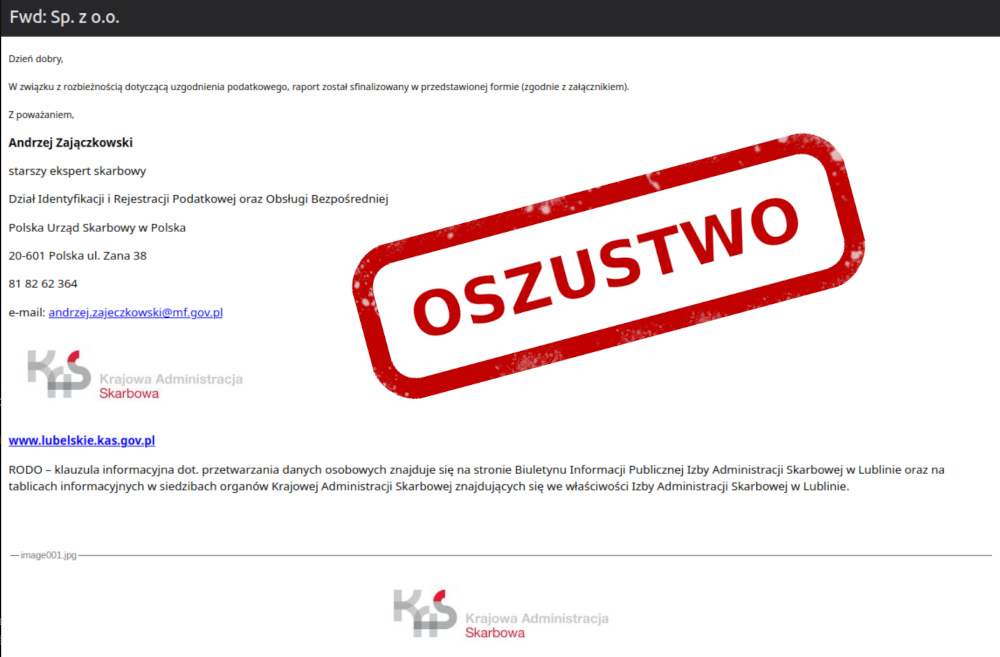
CERT Polska ostrzega przed kolejną kampanią phishingową, w której cyberprzestępcy podszywają się pod Krajową Administrację Skarbową. Rozsyłane wiadomości informują o rzekomych niezgodnościach w rozliczeniach podatkowych.
Do e-maila dołączany jest plik, który ma zawierać szczegółowy raport dotyczący wykrytych rozbieżności. W rzeczywistości jego otwarcie może doprowadzić do zainstalowania złośliwego oprogramowania.
Według CERT Polska po otwarciu załącznika na urządzeniu może zostać zainstalowane złośliwe oprogramowanie z rodziny Remcos.
Pozwala ono przestępcom uzyskać zdalny dostęp do zainfekowanego komputera oraz przejąć zapisane na nim dane.
Atak wykorzystuje presję i obawę przed problemami z urzędem. Wiadomość ma skłonić odbiorcę do szybkiego otwarcia załącznika bez wcześniejszej weryfikacji nadawcy.
CERT Polska zaleca przede wszystkim:
Zgłoszenia można przesyłać przez formularz incydent.cert.pl lub za pośrednictwem usługi „Bezpiecznie w sieci” dostępnej w aplikacji mObywatel.